• Equipo Editorial
  • Boletín Semanal
  • Contacto
  • Cursos
  • Publicidad
  • Store
sábado, octubre 24, 2026
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
Sin resultados
Ver todos los resultados
Inicio Tecnología

Apple descubre un agujero de seguridad que se sospecha que se utilizó para hackear y relevar datos de distintas figuras públicas

Redacción Escenario Mundial Por Redacción Escenario Mundial
14/09/2021
en Tecnología
Tiempo de lectura:4 minutos de lectura
1
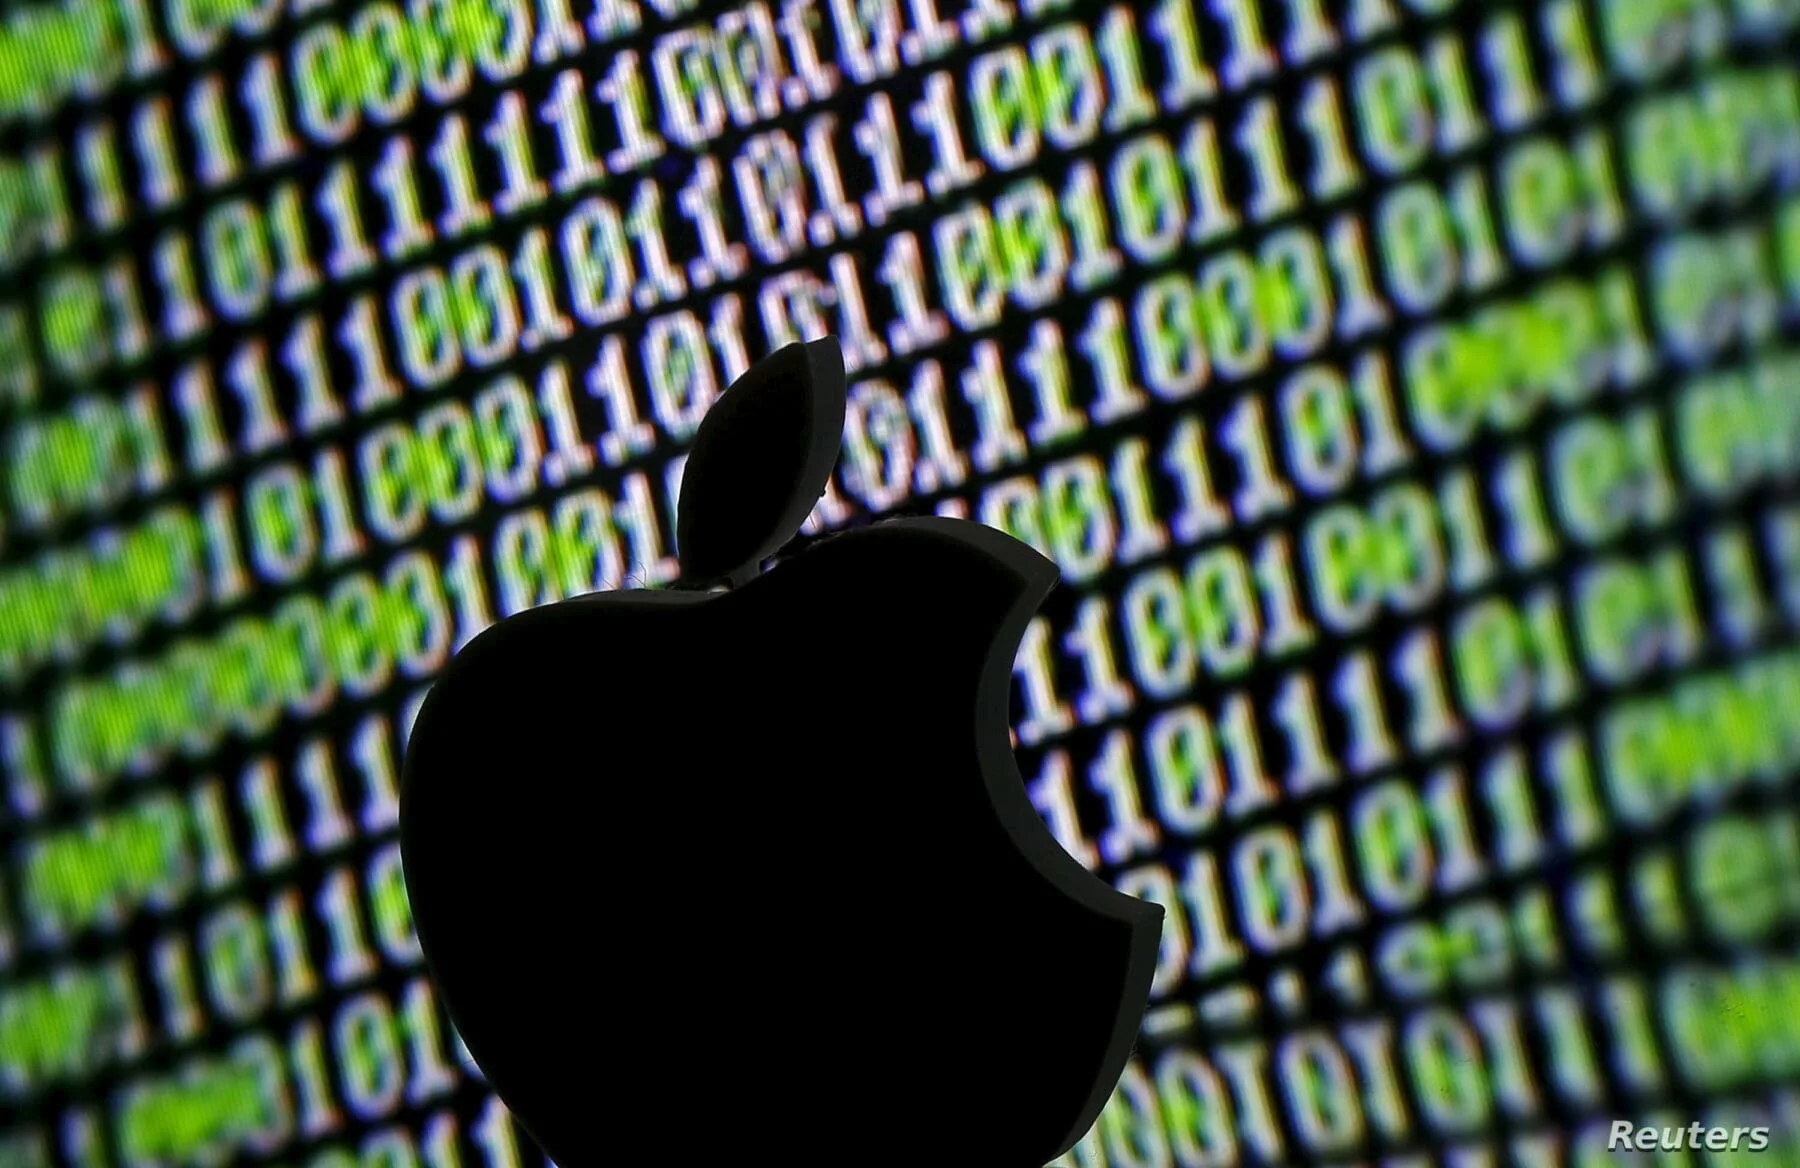
A 3D printed Apple logo is seen in front of a displayed cyber code in this illustration taken March 22, 2016. REUTERS/Dado Ruvic/Illustration - RTSBS6Q

A 3D printed Apple logo is seen in front of a displayed cyber code in this illustration taken March 22, 2016. REUTERS/Dado Ruvic/Illustration - RTSBS6Q

Compartilo en FacebookCompartilo en XCompartilo en Whatsapp
+ AGREGAR ESCENARIO MUNDIAL EN Google ¿Por qué añadirnos? Recibe lo último de Escenario Mundial en tu feed de Google. SUMATE AL CANAL DE WHATSAPP Únete a nuestro canal oficial de WhatsApp y recibe las noticias al instante.

Apple publicó un parche de software crítico para corregir una vulnerabilidad de seguridad que, según los investigadores, podría permitir a los hackers infectar directamente los iPhones y otros dispositivos de Apple sin ninguna acción del usuario.

Los investigadores del Citizen Lab de la Universidad de Toronto afirman que el problema de seguridad fue explotado para plantar un programa espía en el iPhone de un activista saudí. Dijeron que estaban seguros de que la empresa de hackers a sueldo más famosa del mundo, la israelí NSO Group, estaba detrás de ese ataque.

Te puede interesar

Imágenes satelitales revelan un gigantesco radar ruso de 500 metros capaz de vigilar objetivos a miles de kilómetros

EE.UU. adjudica US$743 millones para desarrollar el nuevo misil de crucero nuclear que busca incorporar a sus submarinos

Los conservadores británicos prometen un escudo de 10.000 millones de libras contra misiles y drones pero un Domo de Hierro básico costaría 80.000 millones

La vulnerabilidad, hasta ahora desconocida, afectaba a los principales dispositivos de Apple: iPhones, Macs y Apple Watches, dijeron los investigadores. NSO Group respondió con un comunicado de una sola frase en el que decía que seguiría proporcionando herramientas para combatir “el terror y el crimen”.

Según los investigadores, es la primera vez que se detecta y analiza un exploit denominado “zero-click”, que no requiere que los usuarios hagan clic en enlaces sospechosos o abran archivos infectados. Encontraron el código malicioso el 7 de septiembre y alertaron inmediatamente a Apple. El activista afectado pidió permanecer en el anonimato, dijeron.

“No atribuimos necesariamente este ataque al gobierno saudí”, dijo el investigador Bill Marczak.

Citizen Lab ya había encontrado pruebas de que se utilizaban exploits de clic cero para hackear los teléfonos de los periodistas de Al Jazeera y otros objetivos, pero no había visto el código malicioso en sí.

Aunque los expertos en seguridad afirman que el usuario medio de iPhone, iPad y Mac no debe preocuparse en general -este tipo de ataques suele limitarse a objetivos específicos-, el descubrimiento sigue alarmando a los profesionales de la seguridad.

Citizen Lab afirma que el caso revela, una vez más, que NSO Group está permitiendo que su software espía se utilice contra civiles corrientes.

En una entrada de su blog, Apple dijo que estaba emitiendo una actualización de seguridad para los iPhones y iPads porque un archivo PDF “maliciosamente elaborado” podría llevarlos a ser hackeados. Dijo que era consciente de que el problema podría haber sido explotado y citó a Citizen Lab.

El investigador John Scott-Railton dijo que la noticia pone de relieve la importancia de asegurar las aplicaciones de mensajería populares contra este tipo de ataques. “Las apps de chat se están convirtiendo cada vez más en una de las principales vías por las que los estados-nación y los hackers mercenarios acceden a los teléfonos”, dijo. “Y por eso es tan importante que las empresas se centren en asegurarse de que están lo más bloqueadas posible”.

Los investigadores dijeron que esto también socava las afirmaciones de NSO Group de que sólo vende su software espía a las fuerzas del orden para su uso contra los delincuentes y terroristas y audita a sus clientes para asegurarse de que no se abusa de él.

“Si Pegasus sólo se utilizara contra delincuentes y terroristas, nunca habríamos encontrado este material”, dijo Marczak.

En julio, un consorcio mundial de medios de comunicación publicó un informe condenatorio sobre cómo los clientes de NSO Group han estado espiando durante años a periodistas, activistas de derechos humanos, disidentes políticos y personas cercanas a ellos, con el grupo de hackers a sueldo directamente involucrado en el objetivo. Amnistía Internacional ha afirmado que ha confirmado 37 infecciones de Pegasus basadas en una lista de objetivos filtrada cuyo origen no se ha revelado.

Las recientes revelaciones también provocaron peticiones para que se investigue si el gobierno derechista de Hungría utilizó a Pegasus para vigilar en secreto a periodistas, abogados y empresarios críticos. El Parlamento indio también estalló en protestas cuando los legisladores de la oposición acusaron al gobierno del primer ministro Narendra Modi de utilizar el producto de NSO Groups para espiar a opositores políticos y a otras personas.

Francia también está tratando de llegar al fondo de las acusaciones de que el presidente Emmanuel Macron y los miembros de su gobierno pueden haber sido blanco en 2019 de un servicio de seguridad marroquí no identificado que utiliza Pegasus. Marruecos, un aliado clave de Francia, negó esos informes y está tomando medidas legales para contrarrestar las acusaciones que implican al reino del norte de África en el escándalo del software espía.

Te puede interesar: Escándalo mundial: se confirma una red de espionaje gubernamental
Etiquetas: appleespionajeEspionaje ilegalNSO
Redacción Escenario Mundial

Redacción Escenario Mundial

Redacción Escenario Mundial es el equipo de periodistas y analistas del sitio, especializado en defensa, seguridad internacional y geopolítica, con foco en noticias, contexto y análisis de riesgos globales. Contacto: info@escenariointernacional.com

Noticias relacionadas

Imagen satelital del radar ruso de 500 metros en Gvardeisk, en la región de Kaliningrado, tomada por Iceye a finales de agosto

Imágenes satelitales revelan un gigantesco radar ruso de 500 metros capaz de vigilar objetivos a miles de kilómetros

Por Redacción Escenario Mundial
20/10/2026
0

Imágenes satelitales revelan un gigantesco radar ruso de 500 metros capaz de vigilar objetivos a miles de kilómetros en Gvardeisk,...

Lanzamiento de prueba de un misil estratégico Trident II D5 desde un submarino sumergido de la Armada de EE. UU. Imagen ilustrativa

EE.UU. adjudica US$743 millones para desarrollar el nuevo misil de crucero nuclear que busca incorporar a sus submarinos

Por Redacción Escenario Mundial
09/10/2026
0

Estados Unidos adjudica US$743 millones para desarrollar el nuevo misil de crucero nuclear que busca incorporar a sus submarinos. En...

Sistema de defensa aérea israelí "Cúpula de Hierro". Imagen ilustrativa

Los conservadores británicos prometen un escudo de 10.000 millones de libras contra misiles y drones pero un Domo de Hierro básico costaría 80.000 millones

Por Redacción Escenario Mundial
07/10/2026
0

Los conservadores británicos prometen un escudo de 10.000 millones de libras contra misiles y drones pero un Domo de Hierro...

Deja un comentario Cancelar respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

Más leidas

Fragata HMS Sutherland de la Real Armada británica. Créditos: Royal Navy.

Un informe parlamentario británico advierte el colapso de la Real Armada británica ante las ofertas navales que analiza Argentina

23/10/2026
Submarino de ataque de propulsión convencional, clase Scorpène, desarrollado por la empresa francesa Naval Group. Imagen ilustrativa

Reino Unido evitó confirmar si habló con Francia y Alemania por los submarinos de Argentina y reafirmó su defensa de Malvinas

22/10/2026
Un efectivo de la Marina Real británica realiza disparos de práctica con una ametralladora pesada a bordo del patrullero HMS Medway durante la Operación Southern Vigilance, desarrollada a finales de julio de 2026 en el límite de la Zona de Conservación de las Islas Malvinas. Imagen ilustrativa.

Tras los recientes ejercicios de tiro, un buque de guerra británico volverá a operar en aguas de las Islas Malvinas

23/10/2026
El portaaviones de la clase Nimitz USS Theodore Roosevelt (CVN 71) regresa a la Base Conjunta Pearl Harbor-Hickam para participar en los eventos finales del Ejercicio Rim of the Pacific 2026, el 28 de julio de 2026. Créditos: Armada de EE.UU.

El portaaviones nuclear USS Theodore Roosevelt opera a 300 kilómetros de Japón antes de su despliegue estratégico hacia Medio Oriente

21/10/2026
Fuente: © British Antarctic Survey El RRS Sir David Attenborough puede romper hielo de un metro de espesor, o incluso más grueso si reduce la velocidad.

Con el HMS Protector inmovilizado, Reino Unido desplegó el RRS Sir David Attenborough hacia el Atlántico Sur y la Antártida

22/10/2026

Lo último

Un F-16 de la Fuerza Aérea Argentina en vuelos iniciales desde Río Cuarto, el 30 de marzo de 2026

F-16, submarinos y fragatas: las capacidades que Chile concentra en el extremo sur y por qué importan a Argentina

24/10/2026
Un avión F-16 Fighting Falcon de la Fuerza Aérea de EE. UU. despega de una base en el área de responsabilidad del Comando Central de EE. UU. el 1 de octubre de 2026. Créditos: Fuerza Aérea de EE. UU.

Comprar cazas F-16 nuevos es “la opción perezosa” para sostener 1.509 aeronaves en 2035, admitió el Tte. Gral. Tabor de la Fuerza Aérea de EE.UU.

24/10/2026
Buques de la Guardia Costera China CCGS Lianqiu (Type 618B, casco 14602) y CCGS Chishan (Type 031, casco 14531) atracados en el puerto de Xiamen. Créditos: WarshipCam.

China combina pesqueros, guardacostas y buques de investigación para ampliar su “preparación del campo de batalla” alrededor de Taiwán

24/10/2026

China y Rusia buscan consolidar una nueva ruta comercial entre Asia y Europa por el Ártico

24/10/2026
Un efectivo de la Marina Real británica realiza disparos de práctica con una ametralladora pesada a bordo del patrullero HMS Medway durante la Operación Southern Vigilance, desarrollada a finales de julio de 2026 en el límite de la Zona de Conservación de las Islas Malvinas. Imagen ilustrativa.

Tras los recientes ejercicios de tiro, un buque de guerra británico volverá a operar en aguas de las Islas Malvinas

23/10/2026
Escenario Mundial

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.

Sobre Nosotros

  • Equipo editorial
  • Contacto
  • Política ética y principios editoriales
  • Términos y Condiciones
  • Privacidad

Seguinos

Sin resultados
Ver todos los resultados
  • Store
  • Campus Virtual
  • Material Exclusivo
  • Videos
  • Argentina
  • América Latina
  • Boletin semanal
  • Contacto
  • Equipo editorial
  • Zona Militar
  • Espacio Tech
  • El Estratégico
  • Stratbridge
  • Editorial BFM

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.