• Equipo Editorial
  • Boletín Semanal
  • Contacto
  • Cursos
  • Publicidad
  • Store
sábado, octubre 24, 2026
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
Sin resultados
Ver todos los resultados
Inicio Países China

Cómo el FBI paralizó a un grupo de hackers chinos

Redacción Escenario Mundial Por Redacción Escenario Mundial
09/02/2024
en China, Ciberseguridad, Estados Unidos, Política Internacional
Tiempo de lectura:3 minutos de lectura
1
Compartilo en FacebookCompartilo en XCompartilo en Whatsapp
+ AGREGAR ESCENARIO MUNDIAL EN Google ¿Por qué añadirnos? Recibe lo último de Escenario Mundial en tu feed de Google. SUMATE AL CANAL DE WHATSAPP Únete a nuestro canal oficial de WhatsApp y recibe las noticias al instante.

Una empresa de ciberseguridad informó que agentes estadounidenses lograron engañar a una botnet para que eliminara el malware de cientos de dispositivos conectados en red.

Esta operación, llevada a cabo por el FBI y autorizada por un tribunal, desarticuló al colectivo de hackers Volt Typhoon, vinculado a China. Se estima que esta acción tuvo lugar entre el 6 y el 8 de diciembre del año pasado y afectó a una red de apoyo crucial para las actividades del grupo, según datos de telemetría revelados en un informe reciente.

Te puede interesar

China y Rusia buscan consolidar una nueva ruta comercial entre Asia y Europa por el Ártico

Messi recibió el Premio Princesa de Asturias de los Deportes y se consolida como símbolo de soft power para Argentina

Un informe parlamentario británico advierte el colapso de la Real Armada británica ante las ofertas navales que analiza Argentina

El análisis realizado por Black Lotus Labs, la división de investigación de inteligencia de amenazas de Lumen, proporciona detalles sobre esta ofensiva digital, que tuvo como objetivo eliminar a los piratas informáticos patrocinados por el estado chino que estaban conectados a enrutadores Cisco y NetGear.

Los piratas informáticos operaban a través de una botnet conocida como “KV-botnet”, que enlazaba otros dispositivos comprometidos para facilitar las campañas de piratería de Volt Typhoon y otros grupos respaldados por China.
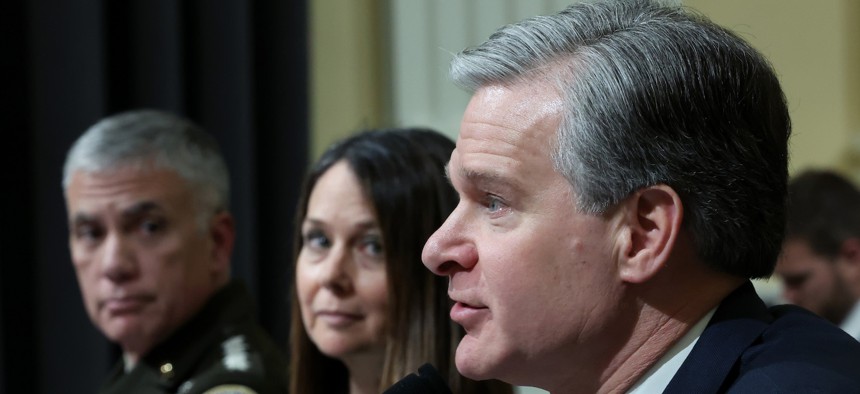
El director del FBI, Chris Wray, testifica ante un comité de la Cámara de Representantes sobre la postura de seguridad cibernética de China el 31 de enero de 2024. Lo acompañan el comandante del Comando Cibernético, general Paul Nakasone, y Jen Easterly, directora de la Agencia de Seguridad de Infraestructura y Ciberseguridad.
El director del FBI, Chris Wray, testifica ante un comité de la Cámara de Representantes sobre la postura de seguridad cibernética de China el 31 de enero de 2024. Lo acompañan el general Paul Nakasone, comandante del Comando Cibernético, y Jen Easterly, directora de la Agencia de Seguridad de Infraestructura y Ciberseguridad KEVIN DIETSCH/GETTY IMAGES

La autorización del tribunal permitió a los agentes estadounidenses eliminar el malware botnet de los enrutadores de Internet en pequeñas oficinas y hogares. Estas acciones fueron confirmadas durante una audiencia con funcionarios cibernéticos e de inteligencia, presidida por el director del FBI, Christoper Wray.

El análisis mostró que, a pesar de la intervención de Estados Unidos, los piratas informáticos intentaron recuperar el control de varios dispositivos entre el 8 y el 11 de diciembre, lo que llevó a los investigadores a creer que la acción estadounidense tuvo éxito en desmantelar a los ciberespías. La actividad de la botnet se concentró principalmente en interacciones con alrededor de 3.000 direcciones IP diferentes, incluidos dispositivos NetGear ProSAFE y cámaras IP Axis.

Se destacó que la botnet se basaba en productos al final de su vida útil de fabricantes estadounidenses, lo que permitía a los piratas informáticos comprometer sus objetivos mientras evitaban ser detectados. Además se señaló que, aunque algunos enrutadores no estaban vinculados directamente a la infraestructura atacada por Volt Typhoon, fueron utilizados para ayudar a los piratas informáticos a ocultarse.

Los funcionarios de inteligencia advirtieron que las actividades de piratería informática respaldadas por China han alcanzado un nuevo nivel de complejidad, y subrayaron la necesidad de colaboración entre el gobierno federal y el sector privado para enfrentar estas amenazas.

Te puede interesar: El Congreso de los Estados Unidos estaría preocupado por el espionaje de China a las bases militares estadounidenses
Etiquetas: ChinaEstados UnidosFBIHackers
Redacción Escenario Mundial

Redacción Escenario Mundial

Redacción Escenario Mundial es el equipo de periodistas y analistas del sitio, especializado en defensa, seguridad internacional y geopolítica, con foco en noticias, contexto y análisis de riesgos globales. Contacto: info@escenariointernacional.com

Noticias relacionadas

China y Rusia buscan consolidar una nueva ruta comercial entre Asia y Europa por el Ártico

Por Valentina Mego Montoya
24/10/2026
0

En 2026, por primera vez, un portacontenedores surcoreano completó el trayecto Asia-Europa por el Ártico, ida y vuelta en 50...

Lionel Messi es recibido por los aficionados en su llegada a Oviedo, el pasado jueves.

Messi recibió el Premio Princesa de Asturias de los Deportes y se consolida como símbolo de soft power para Argentina

Por Milagros Cesario
23/10/2026
0

Esta semana Lionel Messi regresó a España, el país donde formó y desarrolló la mayor parte de su carrera profesional...

Fragata HMS Sutherland de la Real Armada británica. Créditos: Royal Navy.

Un informe parlamentario británico advierte el colapso de la Real Armada británica ante las ofertas navales que analiza Argentina

Por Sofía Celiz
23/10/2026
0

Un informe del Comité de Defensa del Parlamento del Reino Unido alertó sobre el colapso operativo de la Real Armada...

Deja un comentario Cancelar respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

Más leidas

Fragata HMS Sutherland de la Real Armada británica. Créditos: Royal Navy.

Un informe parlamentario británico advierte el colapso de la Real Armada británica ante las ofertas navales que analiza Argentina

23/10/2026
Submarino de ataque de propulsión convencional, clase Scorpène, desarrollado por la empresa francesa Naval Group. Imagen ilustrativa

Reino Unido evitó confirmar si habló con Francia y Alemania por los submarinos de Argentina y reafirmó su defensa de Malvinas

22/10/2026
El portaaviones de la clase Nimitz USS Theodore Roosevelt (CVN 71) regresa a la Base Conjunta Pearl Harbor-Hickam para participar en los eventos finales del Ejercicio Rim of the Pacific 2026, el 28 de julio de 2026. Créditos: Armada de EE.UU.

El portaaviones nuclear USS Theodore Roosevelt opera a 300 kilómetros de Japón antes de su despliegue estratégico hacia Medio Oriente

21/10/2026
Un efectivo de la Marina Real británica realiza disparos de práctica con una ametralladora pesada a bordo del patrullero HMS Medway durante la Operación Southern Vigilance, desarrollada a finales de julio de 2026 en el límite de la Zona de Conservación de las Islas Malvinas. Imagen ilustrativa.

Tras los recientes ejercicios de tiro, un buque de guerra británico volverá a operar en aguas de las Islas Malvinas

23/10/2026
Fuente: © British Antarctic Survey El RRS Sir David Attenborough puede romper hielo de un metro de espesor, o incluso más grueso si reduce la velocidad.

Con el HMS Protector inmovilizado, Reino Unido desplegó el RRS Sir David Attenborough hacia el Atlántico Sur y la Antártida

22/10/2026

Lo último

China y Rusia buscan consolidar una nueva ruta comercial entre Asia y Europa por el Ártico

24/10/2026
Un efectivo de la Marina Real británica realiza disparos de práctica con una ametralladora pesada a bordo del patrullero HMS Medway durante la Operación Southern Vigilance, desarrollada a finales de julio de 2026 en el límite de la Zona de Conservación de las Islas Malvinas. Imagen ilustrativa.

Tras los recientes ejercicios de tiro, un buque de guerra británico volverá a operar en aguas de las Islas Malvinas

23/10/2026
Lionel Messi es recibido por los aficionados en su llegada a Oviedo, el pasado jueves.

Messi recibió el Premio Princesa de Asturias de los Deportes y se consolida como símbolo de soft power para Argentina

23/10/2026
Fragata HMS Sutherland de la Real Armada británica. Créditos: Royal Navy.

Un informe parlamentario británico advierte el colapso de la Real Armada británica ante las ofertas navales que analiza Argentina

23/10/2026
El Grupo de Ataque del portaaviones Liaoning de China ha llegado al Estrecho de Luzón, acompañado de una formación naval con aviones de combate. Créditos: PLA Military Updates.

China despliega al portaaviones Liaoning por el Estrecho de Luzón mientras EE.UU. realiza ejercicios con el USS Theodore Roosevelt con 40 buques y 260 aeronaves en el Pacífico

23/10/2026
Escenario Mundial

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.

Sobre Nosotros

  • Equipo editorial
  • Contacto
  • Política ética y principios editoriales
  • Términos y Condiciones
  • Privacidad

Seguinos

Sin resultados
Ver todos los resultados
  • Store
  • Campus Virtual
  • Material Exclusivo
  • Videos
  • Argentina
  • América Latina
  • Boletin semanal
  • Contacto
  • Equipo editorial
  • Zona Militar
  • Espacio Tech
  • El Estratégico
  • Stratbridge
  • Editorial BFM

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.