• Equipo Editorial
  • Boletín Semanal
  • Contacto
  • Cursos
  • Publicidad
  • Store
sábado, octubre 3, 2026
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
Sin resultados
Ver todos los resultados
Inicio Países Argentina

El Ejército Argentino desmiente ciberataque tras versiones sobre robo masivo de datos ligados a amenazas globales

Redacción Escenario Mundial Por Redacción Escenario Mundial
19/08/2025
en Argentina, Ciberseguridad, Estados Unidos
Tiempo de lectura:4 minutos de lectura
1
Infobae

Infobae

Compartilo en FacebookCompartilo en XCompartilo en Whatsapp
+ AGREGAR ESCENARIO MUNDIAL EN Google ¿Por qué añadirnos? Recibe lo último de Escenario Mundial en tu feed de Google. SUMATE AL CANAL DE WHATSAPP Únete a nuestro canal oficial de WhatsApp y recibe las noticias al instante.

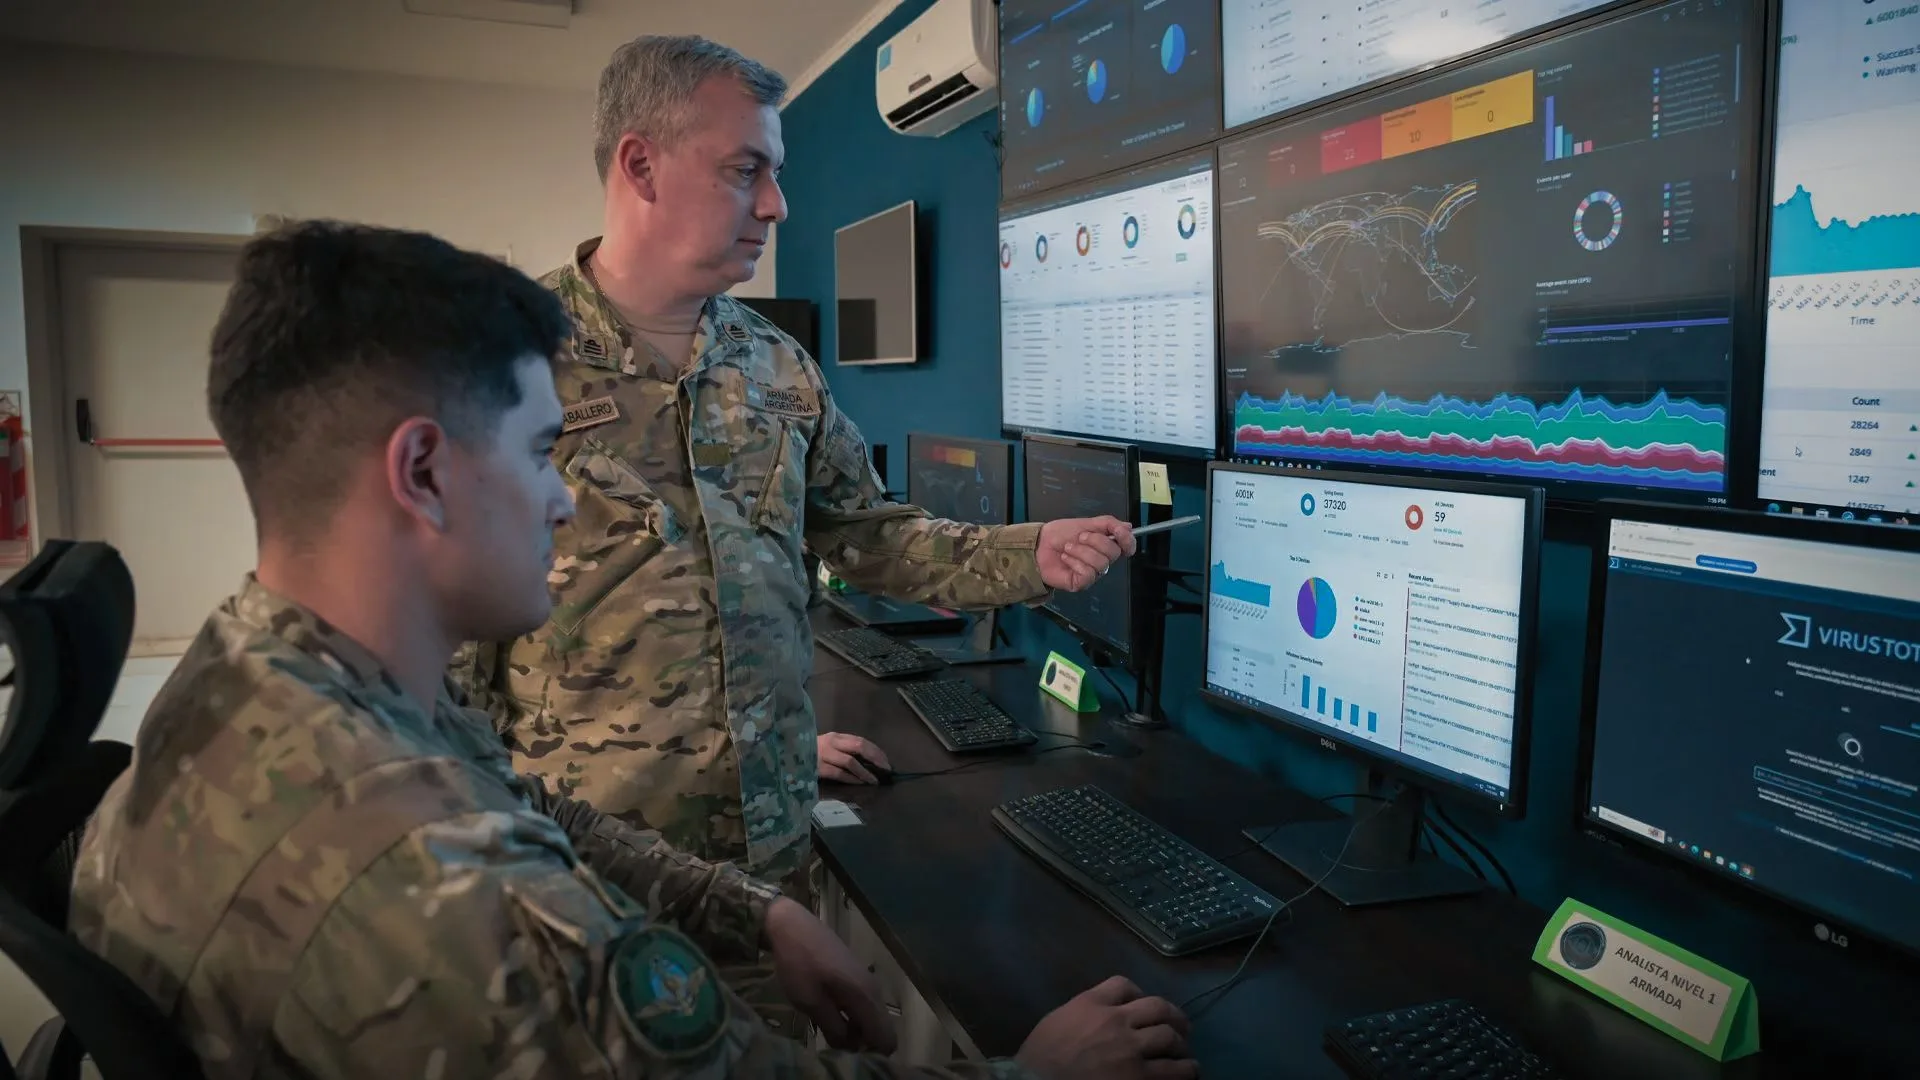
Recientemente, equipos especializados en la detección de ataques cibernéticos denunciaron el hackeo a los servidores del Ejército argentino, robando más de 80.000 registros de personal, incluyendo DNI, números de teléfono y demás datos sensibles. En paralelo, la Fundación ArgenINTA también recibió un ataque con ransomware, exponiendo vulnerabilidades críticas en los sistemas públicos del país. 
Créditos: Total Apex

No obstante, la situación podría estar relacionada con una serie de filtraciones de datos en servidores Microsoft SharePoint (CVE-2025-53770 y CVE-2025-53771) por parte de grupos APT, incluyendo al notorio Storm-2603. Según Microsoft, este grupo está vinculado a campañas de ciberespionaje atribuidas a hackers chinos, que ya han comprometido más de 100 organizaciones en todo el mundo, incluidas agencias gubernamentales de EE.UU., Europa y Medio Oriente.

Te puede interesar

EE.UU. traslada uno de sus destructores más nuevos a España para reforzar su fuerza naval permanente en Europa

Lula vs. Flávio Bolsonaro: Brasil entre EE.UU., China y América Latina

El portaaviones USS George Washington sostiene operaciones aéreas con cazas F-35 y F-18 en Medio Oriente

Puntualmente, estos grupos ya han desplegado el ransomware Warlock en entornos comprometidos. Especialmente, este tipo de explotación de vulnerabilidades (denominadas 0-day) permite el robo de credenciales, la desactivación de defensas y el control remoto de servidores expuestos. Es por ello que el robo de datos en los servidores argentinos, explotadas por grupos APT, podría estar vinculado con una ofensiva cibernética de alcance internacional.

Microsoft versus China

A mediados del mes de julio, el gigante tecnológico de Estados Unidos, Microsoft, ha sufrido un amplio ciberataque contra sus usuarios por parte de hackers vinculados a China, que ya ha afectado a decenas de organizaciones de todo el mundo. Según las investigaciones federales estadounidenses, varias agencias gubernamentales serían algunas de las primeras víctimas, aunque el alcance total aún no está claro.
(David Paul Morris/Bloomberg)

En su momento, la empresa confirmó que estos tres grupos de hackers chinos, conocidos como Violet Typhoon, Linen Typhoon y Storm-2603, están implicados en la campaña de pirateo. Se estimaban aproximadamente 100 víctimas de los ataques informáticos hasta la fecha.

Estos ciberataques suscitaron una nueva investigación en Microsoft en pos de reforzar su seguridad, ya que ocurrieron a lo largo del mes una serie de fallos de gran repercusión. Según declaró la empresa, se contrató a ejecutivos de organismos como el Gobierno de Estados Unidos para aumentar la resistencia de su software.

Mecanismos utilizados ¿mismos que Argentina?

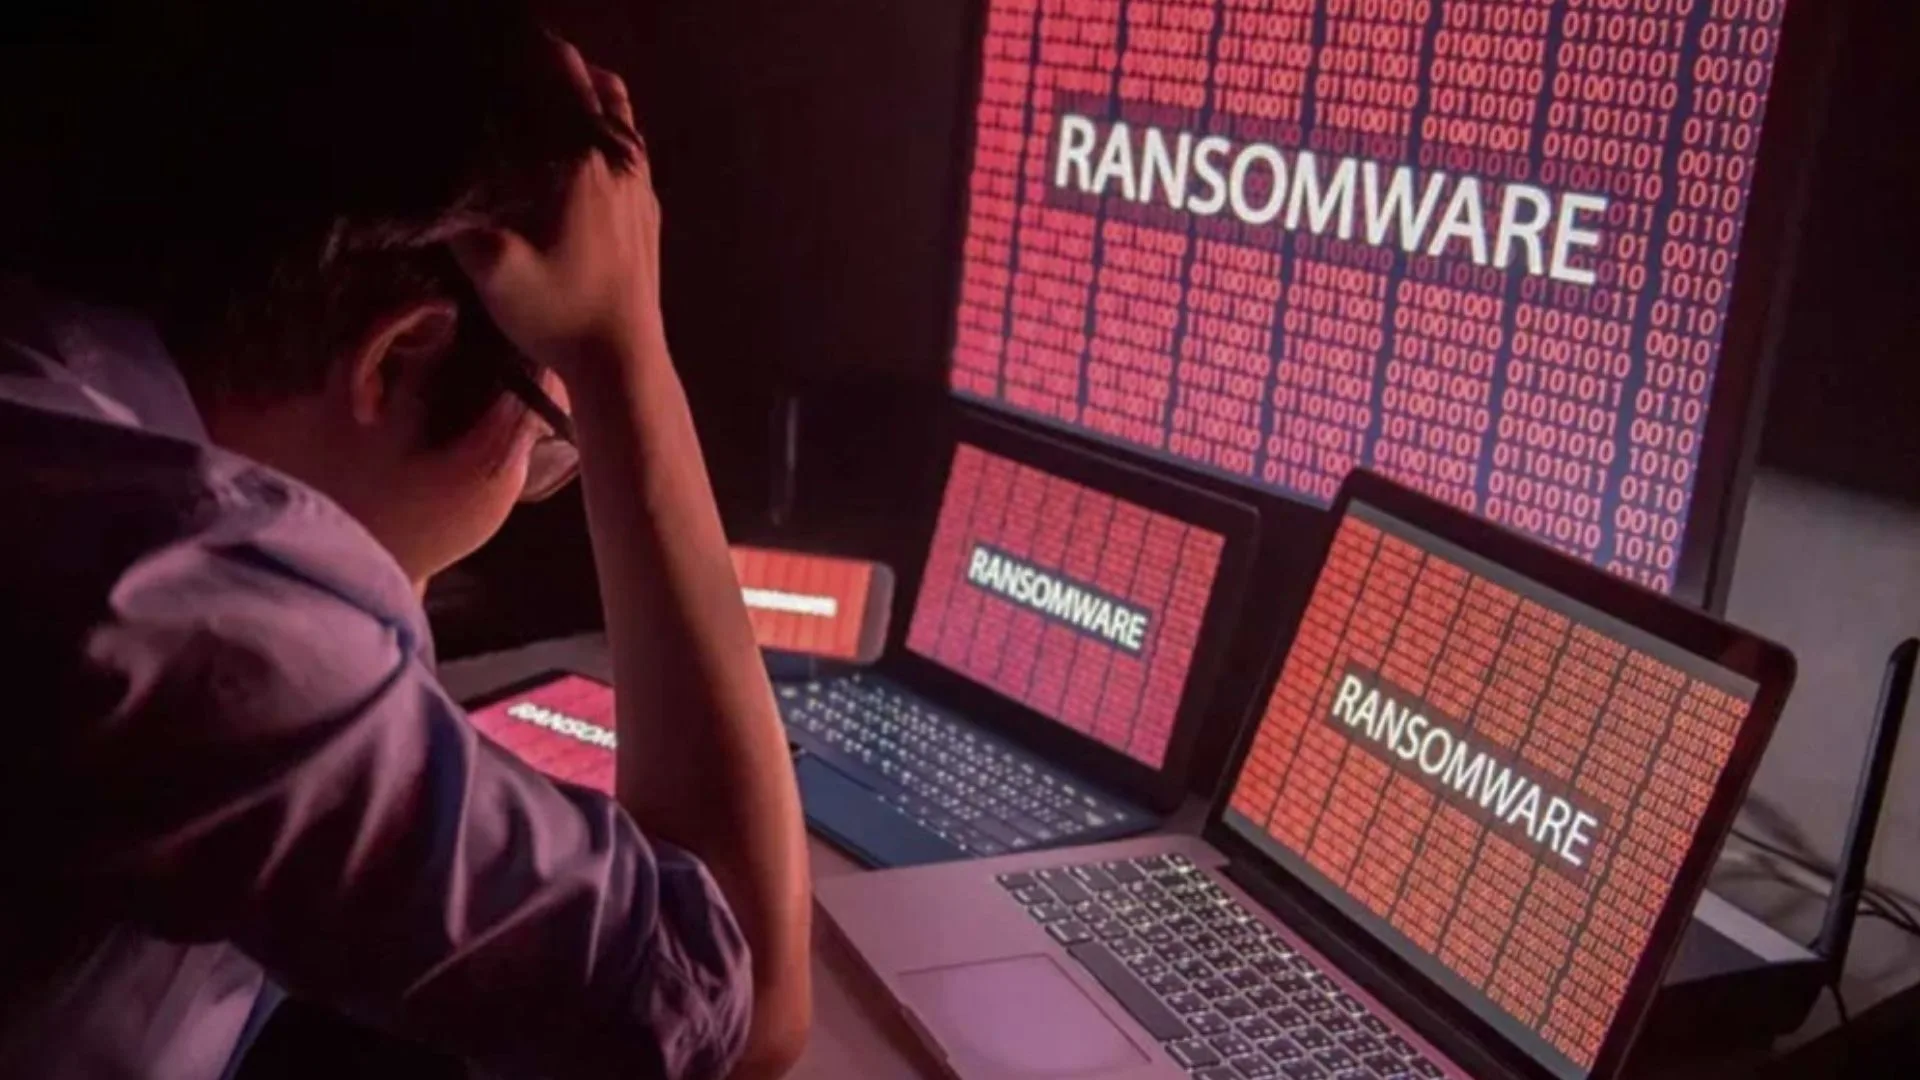
La cadena de ataque identificada incluye la explotación remota en servidores SharePoint expuestos a internet y el despliegue de shells maliciosos y abuso de MachineKey. Asimismo, combina el movimiento lateral con herramientas como PsExec e Impacket y genera un acceso a credenciales en texto claro mediante Mimikatz. Por último, logra desactivar defensas como Microsoft Defender y así propagar el ransomware vía directivas de grupo (GPO).
Créditos: Linkedin

Este patrón coincide con el despliegue del ransomware Warlock en entornos argentinos, lo que sugiere que los atacantes están aprovechando brechas estructurales en la infraestructura digital pública. La integración profunda de SharePoint con servicios como Outlook, OneDrive y Teams amplifica el riesgo, ya que permite a los hackers acceder a datos críticos incluso después de aplicar parches de seguridad.

Aclaración del Ejército Argentino

Consultado por Escenario Mundial, el Ejército Argentino informó que, tras un análisis realizado por la Dirección de Ciberdefensa, se determinó que es falsa la información que circuló respecto al robo de datos de sus servidores.

Te puede interesar: Microsoft confirma ciberataque masivo y atribuye el hecho a hackers vinculados a China
Etiquetas: ArgentinaciberseguridadEjércitoINTA
Redacción Escenario Mundial

Redacción Escenario Mundial

Redacción Escenario Mundial es el equipo de periodistas y analistas del sitio, especializado en defensa, seguridad internacional y geopolítica, con foco en noticias, contexto y análisis de riesgos globales. Contacto: info@escenariointernacional.com

Noticias relacionadas

Un destructor de misiles guiados de la clase Arleigh Burke de la Armada de los Estados Unidos en alta mar. Imagen ilustrativa.

EE.UU. traslada uno de sus destructores más nuevos a España para reforzar su fuerza naval permanente en Europa

Por Redacción Escenario Mundial
02/10/2026
0

Estados Unidos traslada uno de sus destructores más nuevos a España para reforzar su fuerza naval permanente en Europa. Según...

Lula vs. Flávio Bolsonaro: Brasil entre EE.UU., China y América Latina

Por Indiana Ubelhartt
02/10/2026
0

Como venimos analizando desde Escenario Mundial, la elección brasileña del domingo enfrenta algo más que dos proyectos domésticos. Luiz Inácio...

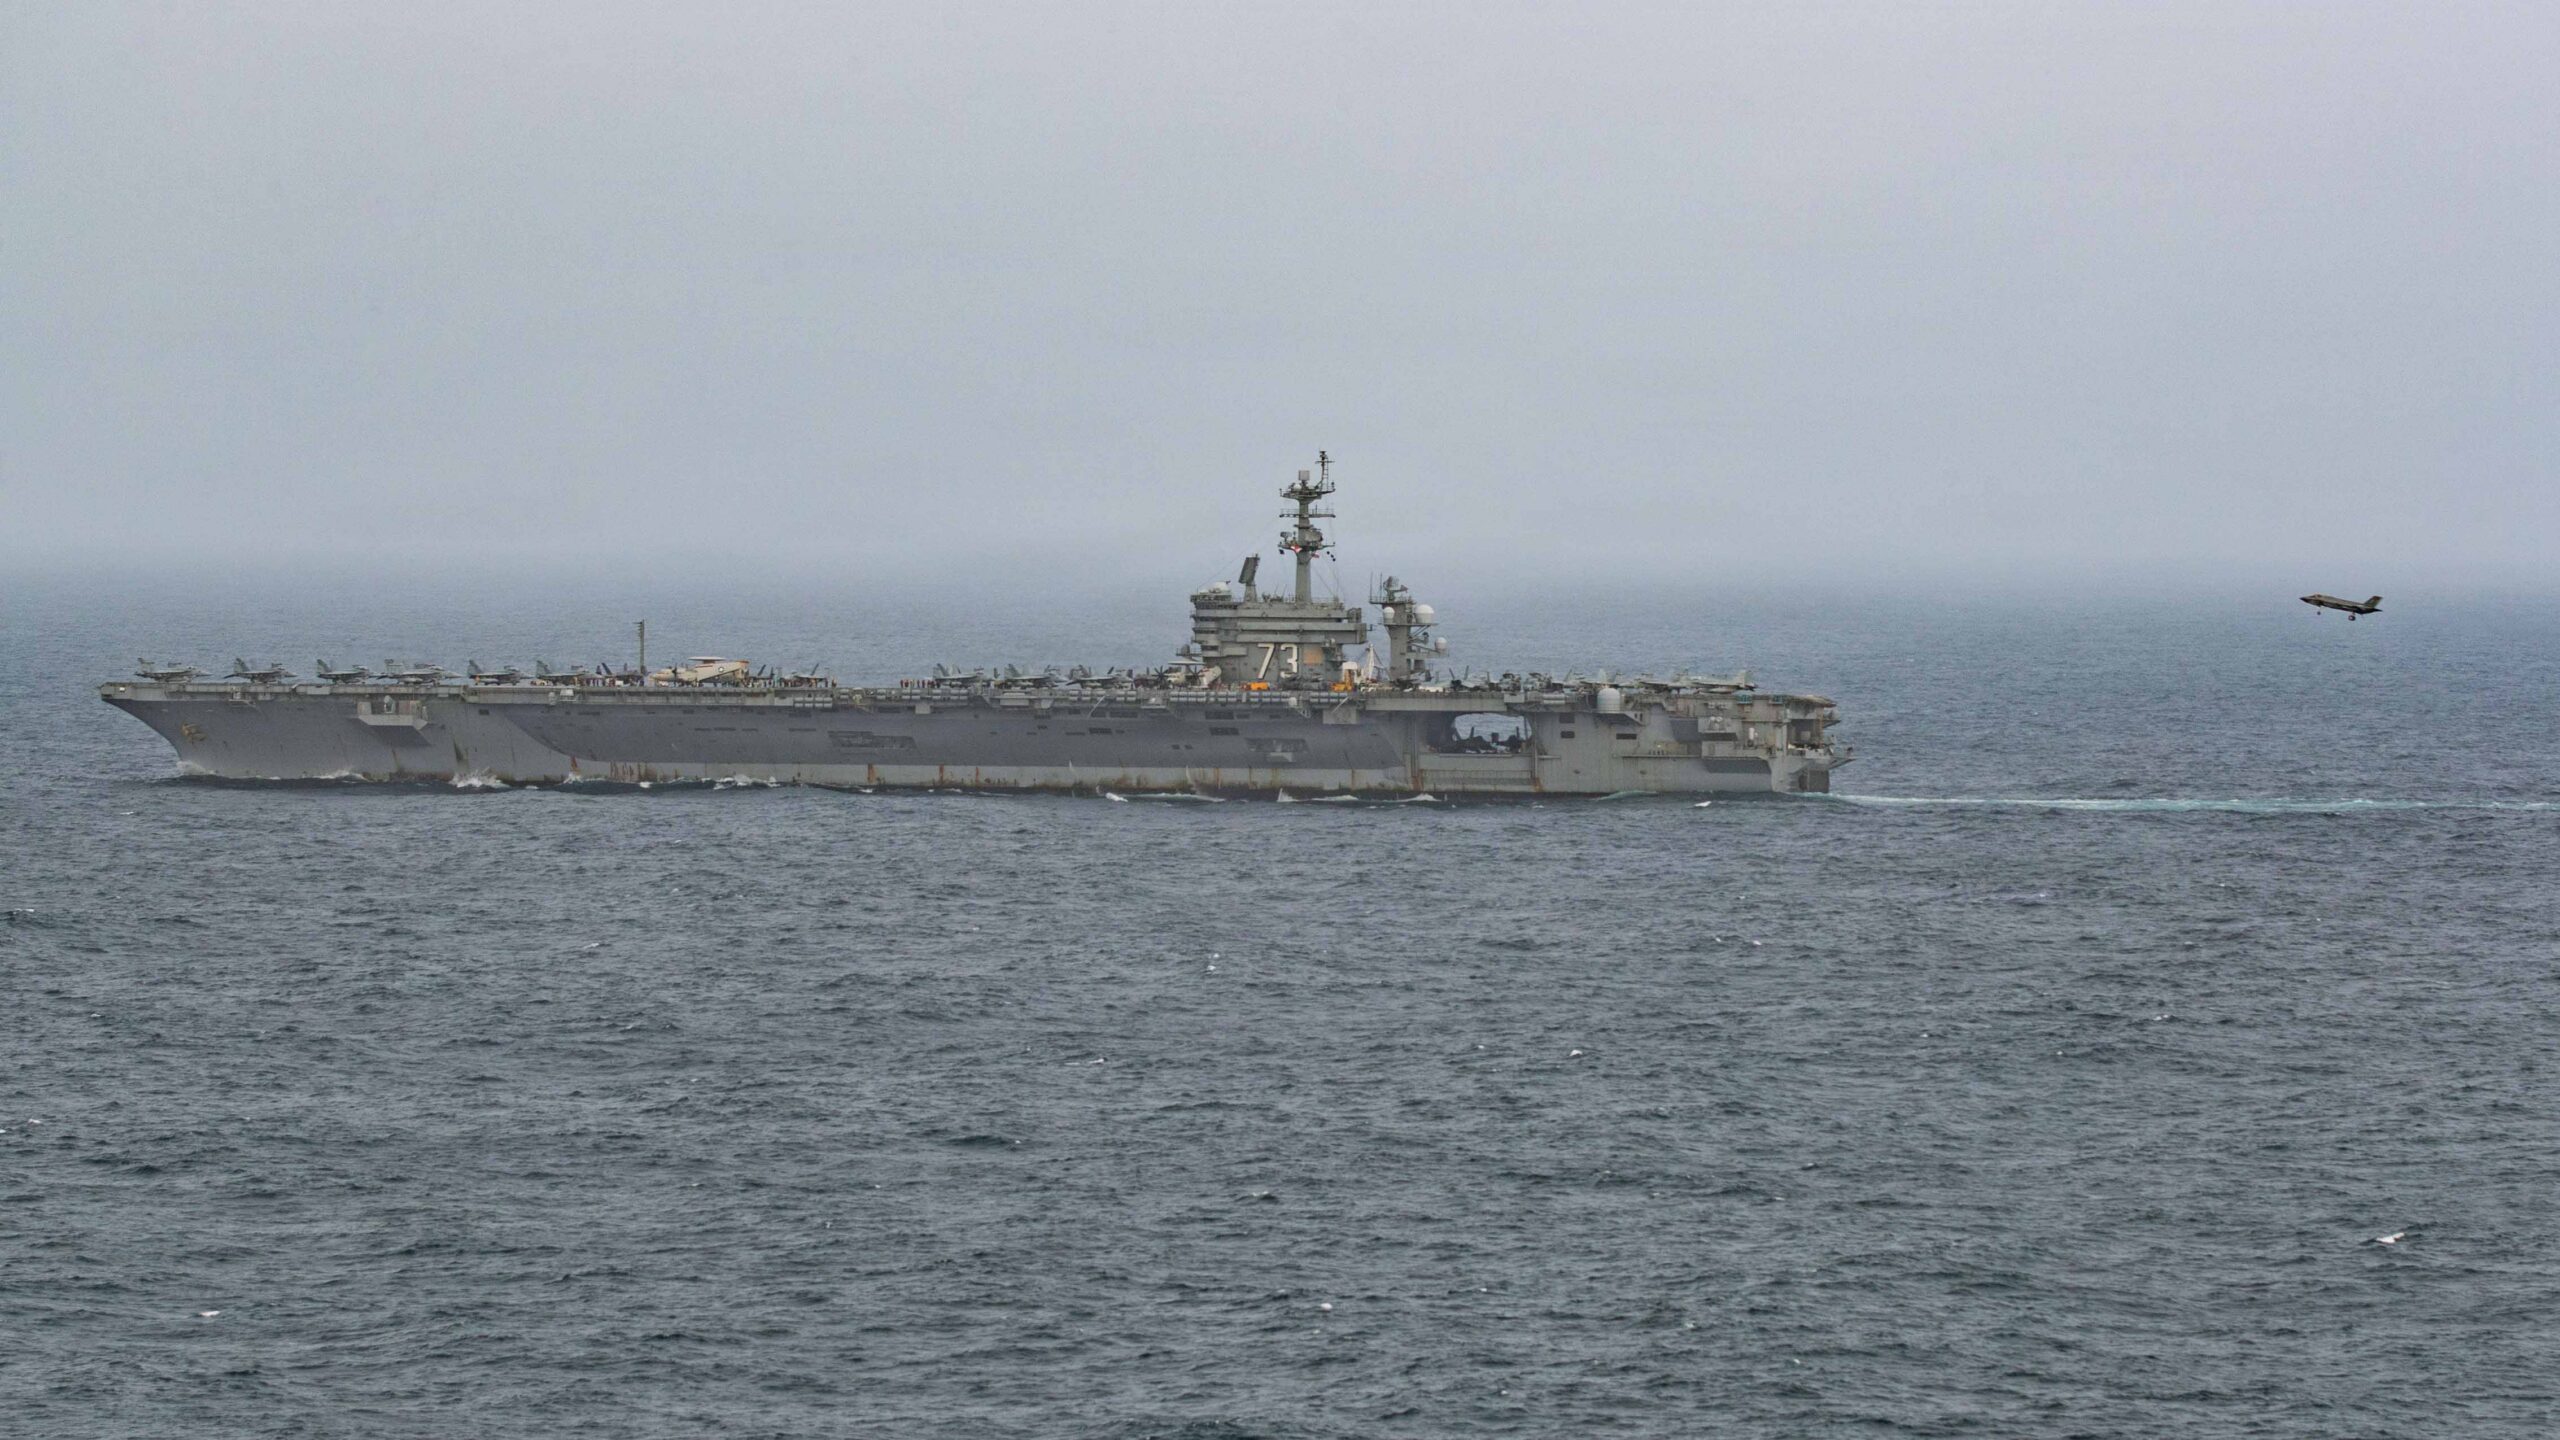
El portaaviones de la clase Nimitz USS George Washington (CVN 73) realiza operaciones de vuelo rutinarias el 2 de septiembre de 2026 en el área de operaciones de la Quinta Flota de EE. UU. para apoyar la seguridad y la estabilidad marítimas en Oriente Medio. Créditos: Armada de EE.UU.

El portaaviones USS George Washington sostiene operaciones aéreas con cazas F-35 y F-18 en Medio Oriente

Por Redacción Escenario Mundial
02/10/2026
0

El portaaviones USS George Washington desplegó sus cazas F-35 y F-18 para realizar operaciones aéreas continuas en Medio Oriente bajo...

Comentarios 1

  1. Raul says:
    hace 1 año

    El ejército tiene que tener su propio satélite militar y tener un sistema q sea independiente de la red y un sistema de comunicación distinto al castellano q se aprenda por años en la escuela militar, podría ser una lengua aborigen mezclada con algunas palabras inventadas de acuerdo a objetos de este siglo de esta manera seria más difícil de que se infiltren espías

    Reply

Deja un comentario Cancelar respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

Más leidas

Ejército Reino Unido. Crédito: UK Army via X

Desde Malvinas, tropas británicas se desplegaron en Ascensión para relevar rutas y accesos marítimos de cara a futuras operaciones

01/10/2026
Un efectivo de la Marina Real británica realiza disparos de práctica con una ametralladora pesada a bordo del patrullero HMS Medway durante la Operación Southern Vigilance, desarrollada a finales de julio de 2026 en el límite de la Zona de Conservación de las Islas Malvinas. Imagen ilustrativa.

El patrullero británico desplegado en Malvinas realizó cuatro horas de tiro real al norte de las Islas

01/10/2026
Airbus A400M Atlas de la Real Fuerza Aérea Británica (RAF).

Malvinas: Reino Unido destina 190 millones de libras a reforzar la flota de A400M que sostiene operaciones desde las Islas

01/10/2026
El portaaviones de propulsión nuclear USS Gerald R. Ford (CVN 78) navega en mar abierto durante una serie de ejercicios operativos. Imagen ilustrativa

EE.UU. avanza hacia la incorporación de su segundo portaaviones clase Ford tras aceptar parcialmente al USS John F. Kennedy

30/09/2026

Un A400M y un Voyager de la RAF ejecutaron un despliegue relámpago entre el Reino Unido y Malvinas

30/09/2026

Lo último

Un destructor de misiles guiados de la clase Arleigh Burke de la Armada de los Estados Unidos en alta mar. Imagen ilustrativa.

EE.UU. traslada uno de sus destructores más nuevos a España para reforzar su fuerza naval permanente en Europa

02/10/2026
Antelope Reef. Créditos: Iniciativa de Transparencia Marítima de Asia y Centro de Estudios Estratégicos e Internacionales.

Imágenes satelitales muestran que China acelera la construcción de una pista militar en un arrecife disputado

02/10/2026

Lula vs. Flávio Bolsonaro: Brasil entre EE.UU., China y América Latina

02/10/2026
Proyecto de explotación hidrocarburífero Sea Lion en la Cuenca Malvinas Norte

Londres confirma que toda nueva licencia petrolera en Malvinas requiere aval del secretario de Estado y evita decir si Sea Lion lo obtuvo

02/10/2026
Operadores del grupo táctico marítimo de las Fuerzas de comandos del Reino Unido realizan un ejercicio de abordaje y despliegue táctico a bordo de una embarcación durante el ejercicio Lion Protector 2026

Royal Marines vuelven a las Islas Feroe por primera vez desde la Segunda Guerra Mundial para asegurar el corredor del Atlántico Norte

02/10/2026
Escenario Mundial

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.

Sobre Nosotros

  • Equipo editorial
  • Contacto
  • Política ética y principios editoriales
  • Términos y Condiciones
  • Privacidad

Seguinos

Sin resultados
Ver todos los resultados
  • Store
  • Campus Virtual
  • Material Exclusivo
  • Videos
  • Argentina
  • América Latina
  • Boletin semanal
  • Contacto
  • Equipo editorial
  • Zona Militar
  • Espacio Tech
  • El Estratégico
  • Stratbridge
  • Editorial BFM

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.