• Equipo Editorial
  • Boletín Semanal
  • Contacto
  • Cursos
  • Publicidad
  • Store
viernes, octubre 16, 2026
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
  • Exclusivo
  • Opinión
  • Argentina
  • EM TV
  • Revistas
  • ZM
  • ET
  • EE
Sin resultados
Ver todos los resultados
Sin resultados
Ver todos los resultados
Inicio En Conflicto

Sospechas de un gran ciberataque a una empresa israelí perpetrado por Irán

Redacción Escenario Mundial Por Redacción Escenario Mundial
22/09/2021
en En Conflicto, Irán, Israel
Tiempo de lectura:3 minutos de lectura
0
Compartilo en FacebookCompartilo en XCompartilo en Whatsapp
+ AGREGAR ESCENARIO MUNDIAL EN Google ¿Por qué añadirnos? Recibe lo último de Escenario Mundial en tu feed de Google. SUMATE AL CANAL DE WHATSAPP Únete a nuestro canal oficial de WhatsApp y recibe las noticias al instante.

Un supuesto ataque de ransomware contra la empresa israelí de servicios de call center Voicenter a principios de esta semana apunta a motivos que van más allá del dinero, según los expertos, incluyendo una posible implicación iraní. 

En un mensaje de texto ampliamente difundido, la empresa dijo que el sábado “se descubrió un ciberataque a nuestros sistemas que fue ejecutado por un grupo de hackers extranjeros, pero hasta donde sabemos no se filtraron datos de la organización durante el incidente”.  

Te puede interesar

Lockheed Martin discute modernizar decenas de F-16 y una posible compra de nuevos Block 70/72 para la Fuerza Aérea de Ucrania

Tras la orden de Trump de volver al vapor, Francia estudia fabricar su propia catapulta electromagnética para su futuro portaaviones

Corea del Norte lanza 2 tipos de misiles estratégicos desde un submarino y prueba dos sistemas de disparo distintos

Aunque el anuncio de la empresa afirmaba que ninguna información de la compañía había sido violada, esto resultó ser inexacto. El hacker publicó en Internet que ofrecía vender unos 15 terabytes de información de los servidores de la empresa. El proveedor de servicios de centro de llamadas basado en la nube cuenta con empresas como MobileEye, eToro, Check Point y Similar Web entre sus clientes.

La empresa interrumpió el servicio tras el ataque y decidió desconectar sus sistemas.
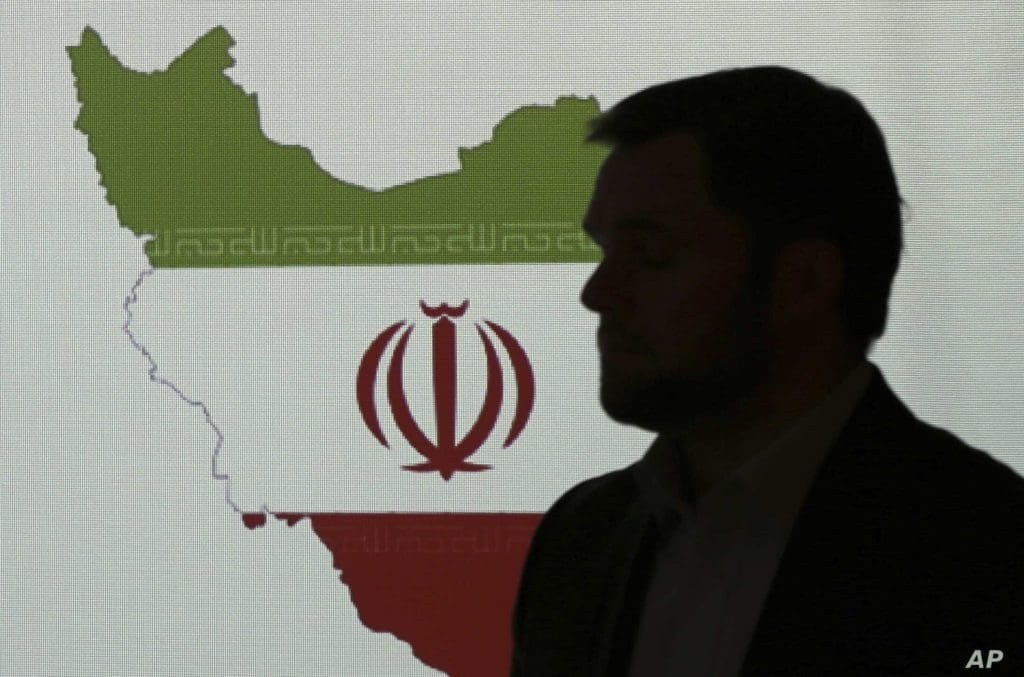
Stuart Davis, a director at one of FireEye’s subsidiaries, stands in front of a map of Iran as he speaks to journalists about the techniques of Iranian hacking, Wednesday, Sept. 20, 2017, in Dubai, United Arab Emirates. A new report by FireEye, a cybersecurity firm, warned that a suspected group of hackers in Iran are targeting the aviation and petrochemical industries in Saudi Arabia, the U.S. and South Korea. (AP Photo/Kamran Jebreili)

En la aplicación de mensajería encriptada Telegram, el hacker publicó muestras de la información de que disponía, incluidas grabaciones de llamadas con clientes en varios idiomas. Al parecer, el atacante había accedido a lo más profundo de los servidores de Voicenter; incluso había obtenido capturas de pantalla de conversaciones de WhatsApp Web y Gmail que parecen haber tenido lugar entre los empleados de la empresa.

El martes, el atacante decidió avanzar a la siguiente fase subiendo tarjetas de identificación robadas y grabaciones de las cámaras de vídeo de la oficina, es decir, hackeó y descargó información del sistema de cámaras.

El hacker parecía haber asumido el control total del ordenador personal de uno de los empleados, encendiendo la cámara web y fotografiando su habitación mientras trabajaba, subiéndolo en un post llamado “Una imagen vista desde una oficina en casa”. Después, el hacker subió algunas de las grabaciones del centro de llamadas de la empresa.

Inicialmente, parecía tratarse de un ataque de ransomware, ya que el hacker pedía una cantidad de dinero cada vez mayor a cambio de la información: de 15 a 35 Bitcoin (unos 636.150 dólares a 1,48 millones de dólares). Sin embargo, cada vez hay más pruebas que sugieren que el ataque forma parte de una campaña iraní cuyo objetivo es avergonzar a Israel mediante ciberataques.

Moty Cristal, un negociador que ha ayudado a varias empresas mediante ciberataques, escribió en su cuenta de Twitter que el “modus operandi del hacker no se parece al de un ataque económico”. 

Cristal dijo que el canal de Telegram del hacker es similar a los vistos en otros hackeos israelíes, incluidos los de Shirbit y la Universidad de Bar Ilan, creados para “avergonzar” a la víctima. Si Irán llevó a cabo este ataque, significa que está cosechando los beneficios de la ciberguerra que está librando contra Israel. 

Te puede interesar: Reabren progresivamente cuatro puertos sudafricanos tras ciberataque
Etiquetas: CiberciberataquesciberdefensaciberseguridadIránIsrael
Redacción Escenario Mundial

Redacción Escenario Mundial

Redacción Escenario Mundial es el equipo de periodistas y analistas del sitio, especializado en defensa, seguridad internacional y geopolítica, con foco en noticias, contexto y análisis de riesgos globales. Contacto: info@escenariointernacional.com

Noticias relacionadas

F-16 Fighting Falcon de Lockheed Martin. Créditos: Fuerza Aérea de EE.UU.

Lockheed Martin discute modernizar decenas de F-16 y una posible compra de nuevos Block 70/72 para la Fuerza Aérea de Ucrania

Por Redacción Escenario Mundial
16/10/2026
0

La compañía estadounidense Lockheed Martin encabeza las discusiones para modernizar decenas de cazas F-16 en servicio y evaluar la adquisición...

French Carrier Strike Group del portaaviones Charles de Gaulle vía X

Tras la orden de Trump de volver al vapor, Francia estudia fabricar su propia catapulta electromagnética para su futuro portaaviones

Por Redacción Escenario Mundial
15/10/2026
0

Francia comenzó a estudiar si dispone de las capacidades industriales y tecnológicas necesarias para desarrollar una catapulta electromagnética propia para...

Corea del Norte realizó el 14 de octubre de 2026 pruebas de dos tipos de misiles de crucero estratégicos lanzados desde un submarino Hero Kim Kun Ok de clase Sinpo-C, en el Mar de Japón. Créditos: KCNA.

Corea del Norte lanza 2 tipos de misiles estratégicos desde un submarino y prueba dos sistemas de disparo distintos

Por Redacción Escenario Mundial
15/10/2026
0

Corea del Norte ejecutó el lanzamiento de dos tipos de misiles estratégicos desde un submarino en el Mar del Este,...

Deja un comentario Cancelar respuesta

Tu dirección de correo electrónico no será publicada. Los campos obligatorios están marcados con *

Más leidas

Cuatro cazas F-16 Fighting Falcon de la Fuerza Aérea de EE. UU., cuatro cazas F-35A Lightning II Joint Strike Fighter de la Fuerza Aérea de Autodefensa de Japón (JASDF), cuatro F-2 de la JASDF, un E-2D Hawkeye de la JASDF, un C-12 Huron de la Armada de EE. UU. y un P-8 Poseidon de la Armada de EE. UU. realizaron una demostración de capacidades de ala en apoyo del ejercicio Keen Sword 25 en la Base Aérea de Misawa, Japón, el 1 de noviembre de 2024. Créditos: Kohei Sugisawa / Fuerza Aérea de EE. UU.

40 buques, 260 aeronaves y 57.000 efectivos: EE. UU. y Japón movilizan sus fuerzas en el Pacífico tras el despliegue del portaaviones chino Liaoning

14/10/2026
La fragata antisubmarina Type 23 FF-07 Almirante Lynch

En medio de la disputa por Malvinas, Chile recibe una oferta de Reino Unido para construir fragatas

14/10/2026
Dos cazas F-35A stealth de la Fuerza Aérea de EE.UU. en patrulla sobre el Medio Oriente. Créditos: CENTCOM.

EE.UU. reabre la opción de entregar a Turquía seis F-35, pero los S-400 rusos siguen bloqueando el acuerdo

14/10/2026
Helicópteros Merlin Mk2 (HM2) en la cubierta del portaaviones HMS Prince of Wales desplegado en el marco de la Operación Firecrest, con rumbo al Atlántico Norte para misiones de seguridad marítima. Créditos: HMS Prince of Wales.

4 helicópteros Merlin y 90 efectivos: Reino Unido ensaya un despliegue rápido para proteger su fuerza de submarinos nucleares

15/10/2026
Vista de la entrada de la sede de la agencia policial internacional, Interpol, en Lyon, Francia, el jueves 17 de septiembre de 2026.

Reino Unido pide a Interpol rechazar las alertas rojas argentinas contra responsables del proyecto Sea Lion en Malvinas

13/10/2026

Lo último

Caída aérea de CDS (Sistema de entrega de contenedores) desde un A400M Atlas de la Real Fuerza Aérea británica en la zona de Goose Green. Créditos: BFSAI.

Reino Unido releva su principal avión militar en Malvinas en medio de la tensión con Argentina por Sea Lion

16/10/2026
F-16 Fighting Falcon de Lockheed Martin. Créditos: Fuerza Aérea de EE.UU.

Lockheed Martin discute modernizar decenas de F-16 y una posible compra de nuevos Block 70/72 para la Fuerza Aérea de Ucrania

16/10/2026
Javier Milei y Donald Trump

Pese a su cercanía con Milei, en Reino Unido advierten que Trump no cambiará la postura de EE.UU. sobre Malvinas

16/10/2026
HMS Protector siendo remolcado. Crédito: redes sociales

Tras la avería del HMS Protector, cómo podría Reino Unido redistribuir desde Malvinas sus capacidades hacia la Antártida

16/10/2026
RRS Sir David Attenborough en Punta Arenas. Créditos: Instituto Milenio BASE.

Reino Unido defiende la ruta comercial a Malvinas cuestionada por Argentina

15/10/2026
Escenario Mundial

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.

Sobre Nosotros

  • Equipo editorial
  • Contacto
  • Política ética y principios editoriales
  • Términos y Condiciones
  • Privacidad

Seguinos

Sin resultados
Ver todos los resultados
  • Store
  • Campus Virtual
  • Material Exclusivo
  • Videos
  • Argentina
  • América Latina
  • Boletin semanal
  • Contacto
  • Equipo editorial
  • Zona Militar
  • Espacio Tech
  • El Estratégico
  • Stratbridge
  • Editorial BFM

© Escenario Mundial© es una marca Blue Field Media. Todos los derechos reservados. Registro DNDA 02986459.